W nowoczesnych centrach danych i sieciach przedsiębiorstwInfrastruktura monitorowania sieciStała się równie krytyczna, jak same warstwy przełączania i routingu. Wraz ze wzrostem popularności chmury hybrydowej, wirtualizacji, mikrousług i szybkich łączy 40G/100G, tradycyjne architektury monitorowania – oparte na portach SPAN, niezarządzanych punktach TAP i połączeniach narzędzi ad-hoc – załamują się pod wpływem trzech paraliżujących problemów:
(1)Nadsubskrypcja narzędziaNarzędzia monitorujące są zalewane większą ilością zagregowanego ruchu, niż są w stanie obsłużyć, co prowadzi do gubienia pakietów, niekompletnej analizy i marnowania inwestycji w zabezpieczenia.
(2)Martwe pola w ruchu wschód-zachód:Ruch boczny między serwerami (często stanowiący 70–80% całkowitego ruchu w centrum danych) pozostaje niezauważony, ukrywając ataki boczne, wąskie gardła wydajności i problemy z aplikacjami.
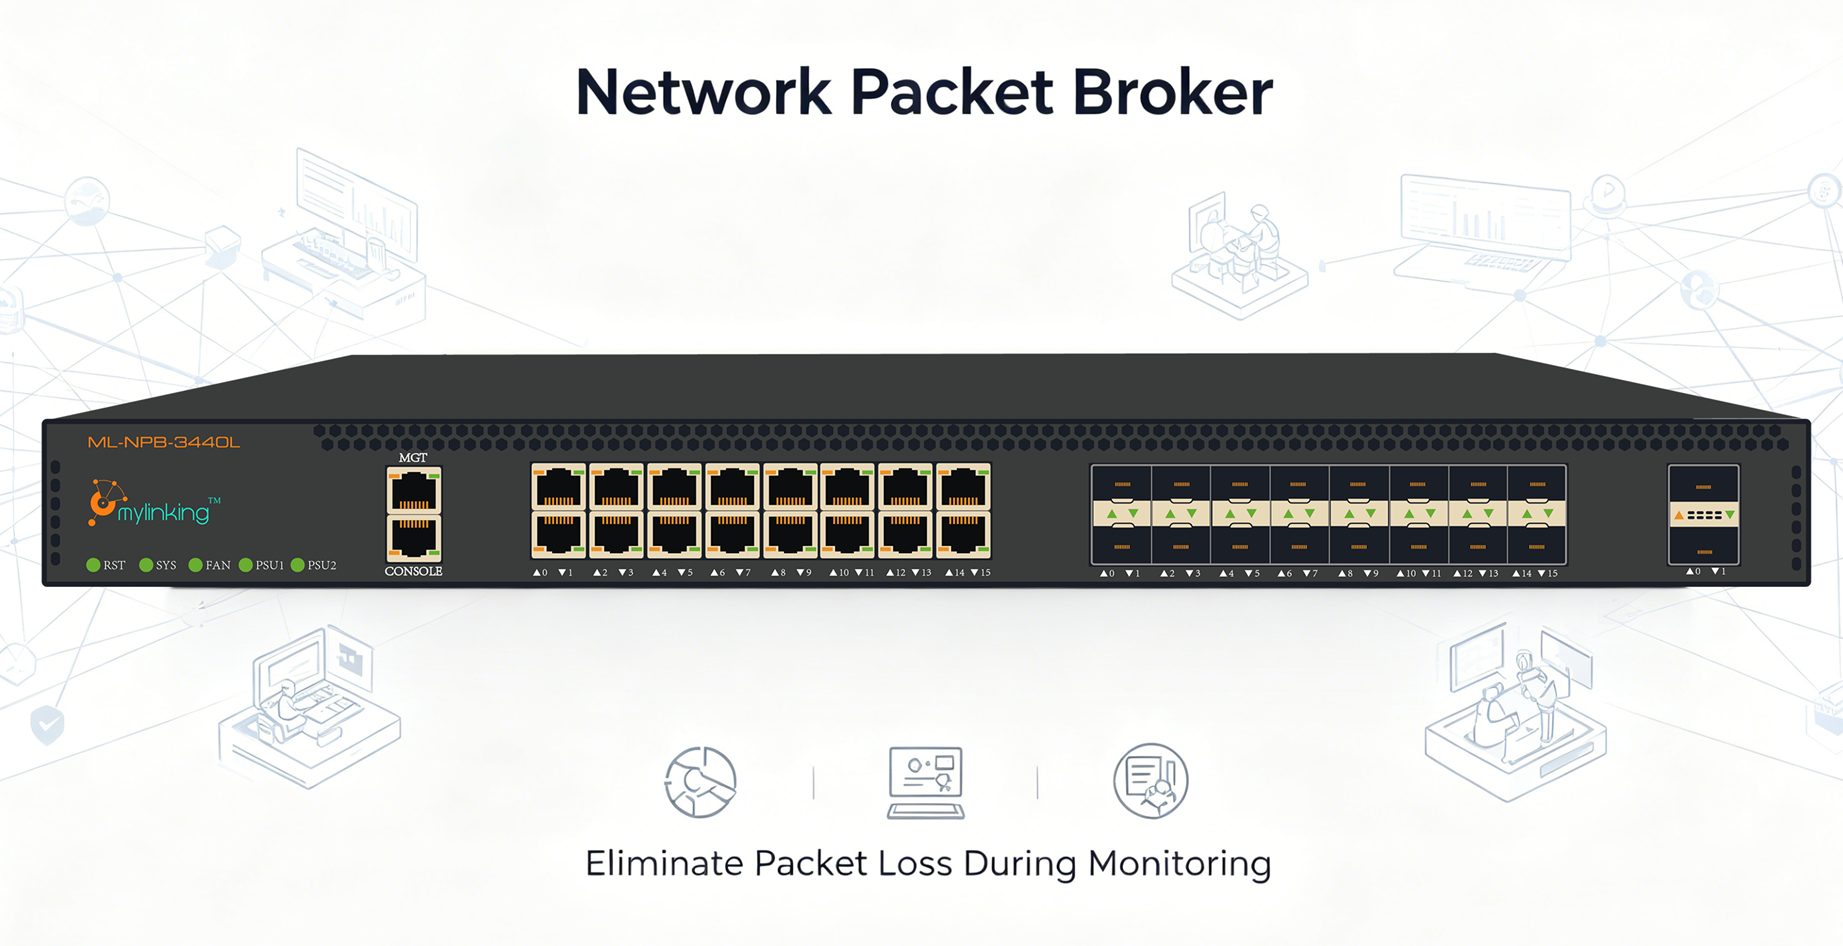
(3)Utrata pakietów podczas monitorowania:Sesje SPAN powodują spadek ruchu pod obciążeniem; niezarządzana agregacja powoduje przeciążenie; a brak przetwarzania ruchu prowadzi do niekompletnych analiz kryminalistycznych, wyników fałszywie negatywnych i niezgodności z przepisami.
Aby rozwiązać te wyzwania na dużą skalę, Mylinking wprowadzaBroker pakietów sieciowych ML‑NPB‑3440L—potężny, oparty na układach scalonych systemRozwiązanie zapewniające widoczność sieciZaprojektowany z myślą o przetwarzaniu ruchu w trybie full-duplex 320 Gb/s, elastyczności interfejsu multi-rate (1G/10G/40G/100G) i zaawansowanej inteligencji L2–L7. Łączy gromadzenie ruchu, agregację, filtrowanie, równoważenie obciążenia, przetwarzanie tunelowania i inteligentną dystrybucję, aby wyeliminować nieefektywne monitorowanie, zapewnić kompleksową widoczność i zagwarantować brak niepotrzebnych strat pakietów dla narzędzi bezpieczeństwa, wydajności, zgodności i analityki.
W niniejszym dokumencie technicznym przedstawiono dogłębny przeglądML‑NPB‑3440L, w tym jej architekturę, podstawowe możliwości, mechanizm przetwarzania ruchu, projekt interfejsu, przypadki użycia wdrożeń i mierzalne rezultaty biznesowe. Zaprojektowany z myślą o Google SEO i klientach technicznych, dokument ten pozycjonuje platformę jako fundament nowoczesnegoMonitorowanie sieci 40G/100Gi odpornyInfrastruktura monitorowania sieci.
1. Przegląd kierownictwa: Broker pakietów sieciowych Mylinking ML‑NPB‑3440L
TenMylinking ML‑NPB‑3440Ljest to obudowa montowana w szafie 1U o dużej gęstościBroker pakietów sieciowych (NPB)Zaprojektowany specjalnie do ujednolicania, optymalizacji i dystrybucji ruchu z dowolnego segmentu sieci do dowolnego narzędzia monitorującego lub zabezpieczającego. Obsługuje w pełni mieszany zestaw interfejsów:
○16 portów miedzianych RJ45 10/100/1000M
○16 portów światłowodowych 1/10GE SFP+
○1× port QSFP 40GE
○1× port 100GE QSFP28 (kompatybilny z 40GE)
○Dedykowany port zarządzania poza pasmem
Z nieblokującą zdolnością przełączania320 Gb/s w trybie pełnego dupleksuML‑NPB‑3440L obsługuje przetwarzanie z prawdziwą prędkością łącza nawet przy pełnym obciążeniu. Dzięki wysokowydajnemu chipsetowi i wielordzeniowej architekturze procesora, zapewnia replikację ruchu, agregację, filtrowanie, równoważenie obciążenia, segmentację pakietów, przepisywanie VLAN, przetwarzanie protokołów tunelowania (VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP), nanosekundowe znaczniki czasu i dynamiczną dystrybucję ruchu z prędkością łącza.
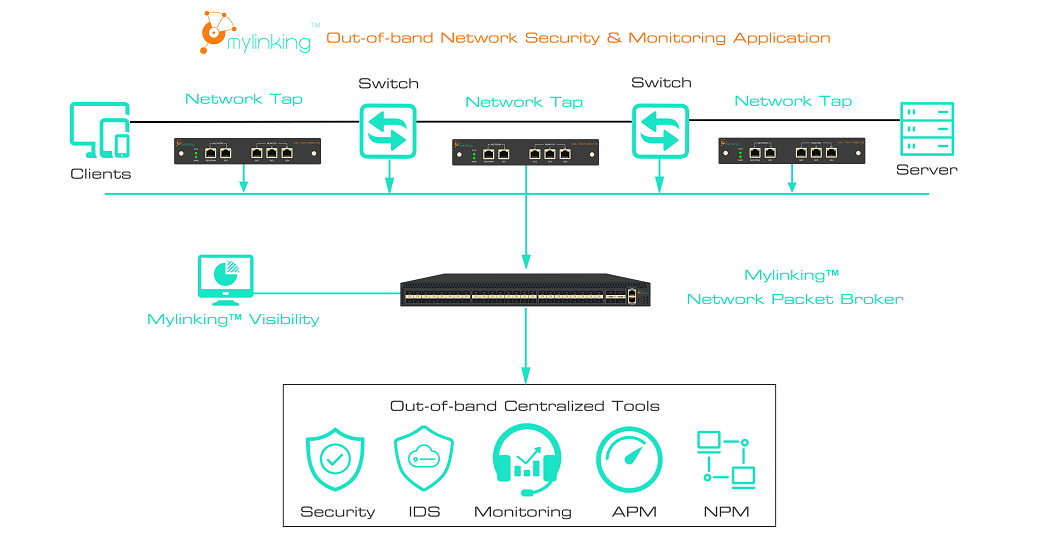
Jako zbieżnyRozwiązanie zapewniające widoczność sieciML‑NPB‑3440L centralizuje ruch z punktów dostępowych (TAP), portów SPAN/mirror, splitterów optycznych i środowisk wirtualnych. Wstępnie przetwarza pakiety surowe, dopasowując je do wymagań narzędzi, i przekazuje tylko niezbędny ruch do odpowiednich narzędzi z odpowiednią szybkością. Eliminuje toNadsubskrypcja narzędzia, usuwaMartwe pola w ruchu wschód-zachódi eliminujeUtrata pakietów podczas monitorowania—trzy najkosztowniejsze awarie w nowoczesnych operacjach sieciowych.
Urządzenie obsługuje obaŚwiatłowód TAPISPAN/Lustrotryby wdrożenia, dzięki czemu jest równie skuteczny w projektach centrów danych typu greenfield, jak i w modernizacji istniejących sieci korporacyjnych. Oferuje internetowy interfejs graficzny, interfejs wiersza poleceń, SSH, TELNET, SNMP i SYSLOG do pełnego zarządzania cyklem życia, a także RADIUS/TACACS+ do bezpiecznej kontroli dostępu opartej na rolach.
Dla organizacji budujących stabilne, skalowalne i obserwowalne rozwiązaniaInfrastruktura monitorowania sieciMylinking ML‑NPB‑3440L to nie tylko akcesorium — to podstawowa warstwa przełączająca zapewniająca widoczność.
2. Trzy krytyczne problemy w nowoczesnym monitorowaniu sieci
Zanim przejdziemy do omówienia możliwości technicznych ML‑NPB‑3440L, określimy pilne kryzysy operacyjne i bezpieczeństwa, z którymi tenBroker pakietów sieciowychrozwiązuje.
2.1 Nadmierna subskrypcja narzędzi: zmarnowana inwestycja i niekompletna analiza
Nadsubskrypcja narzędziaWystępuje, gdy łączna przepustowość wejściowa narzędzia monitorującego przekracza jego możliwości przetwarzania w czasie rzeczywistym. Typowe przyczyny to:
○Agregacja wielu łączy 10G lub 40G w pojedynczy port narzędzia 10G
○Jednoczesna replikacja pełnych strumieni ruchu do wielu narzędzi
○Wysyłanie całego ruchu (w tym szumu) do narzędzi przeznaczonych do konkretnej analizy
○Brak możliwości filtrowania ruchu, równoważenia obciążenia lub segmentowania
Rezultat jest katastrofalny:
○Pakiety upuszczone przy wejściu narzędzia
○IDS/IPS nie wykrywa zagrożeń
○Narzędzia kryminalistyczne tracą kontekst sesji
○Narzędzia APM/NPM generują zniekształcone wskaźniki wydajności
○Zespoły ds. bezpieczeństwa działają z ślepym optymizmem
Według badań branżowych organizacje korzystające z architektury SPAN-only lub niezarządzanej architektury TAP zazwyczaj doświadczają15–40% efektywnej nadsubskrypcji narzędziw godzinach szczytu. To sprawia, że kosztowne inwestycje w zabezpieczenia i monitoring są częściowo nieskuteczne.
2.2 Martwe pola w ruchu wschód-zachód: najczęstsza przyczyna uszkodzeń spowodowanych wyłomem bocznym
Nowoczesne centra danych są definiowane przezRuch wschód-zachód— komunikacja między serwerami, kontenerami i maszynami wirtualnymi w obrębie obwodu. Dane branżowe konsekwentnie pokazują:
○Ruch wschód-zachód reprezentuje70–85% całkowitego ruchu w centrach danych
○80% zaawansowanych cyberataków wykorzystuje ruch bocznypo początkowym kompromisie
○90% organizacji nie ma pełnej widoczności ruchu bocznego
Starsze architektury koncentrują monitorowanie na obwodzie internetu (północ-południe), pozostawiając ruch wewnętrzny niewidocznym. Atakujący wykorzystują teMartwe pola w ruchu wschód-zachódDo:
○Przemieszczaj się poziomo między serwerami
○Zwiększ uprawnienia
○Kradzież i aranżacja danych
○Wdrażanie oprogramowania ransomware
○Pozostają niewykryte przez tygodnie lub miesiące
Nawet w przypadku wdrożenia sesji TAP lub SPAN brak scentralizowanegoBroker pakietów sieciowychOznacza to, że ruch nie może być efektywnie agregowany, filtrowany ani równoważony obciążeniem w segmentach wewnętrznych. W rezultacie sieć wydaje się monitorowana, ale jest obciążona niewidocznym ryzykiem.
2.3 Utrata pakietów podczas monitorowania: brak zgodności i niewidoczne przerwy w działaniu
Utrata pakietów podczas monitorowaniajest często błędnie rozumiane jako nieszkodliwe lub nieuniknione. W praktyce niszczy zaufanie do danych monitorujących:
○Porty SPAN odrzucają pakiety w przypadku przeciążenia przełącznika
○Agregacja bez przeciwciśnienia powoduje przepełnienie bufora
○Brak znacznika czasu i replikacji narusza integralność sesji
○Ruch tunelowany jest nieczytelny i odrzucany przez standardowe narzędzia
Konsekwencje obejmują:
○Brak możliwości przeprowadzenia pełnej analizy incydentów
○Nieudane audyty PCI DSS, HIPAA, GDPR i SOX
○Niezauważalne mikropęknięcia i problemy z wydajnością
○Narzędzia bezpieczeństwa nie wykrywają sekwencji ataków
○Zespoły sieciowe nie są w stanie zweryfikować umów SLA
Dla branż takich jak finanse, opieka zdrowotna, handel elektroniczny i administracja publiczna,Utrata pakietów podczas monitorowanianie jest uciążliwością operacyjną, lecz obciążeniem dla firmy i zgodności z przepisami.
TenBroker pakietów sieciowych Mylinking ML‑NPB‑3440Leliminuje wszystkie trzy problemy dzięki specjalnie zaprojektowanemu sprzętowi, inteligentnemu przetwarzaniu ruchu i kompleksowej architekturze widoczności.
3. Propozycja wartości podstawowej: w jaki sposób ML‑NPB‑3440L rozwiązuje krytyczne problemy związane z monitorowaniem
ML‑NPB‑3440L został zaprojektowany tak, aby bezpośrednio rozwiązać trzy kryzysy branżowe, jednocześnie budując odporną na przyszłość konstrukcjęRozwiązanie zapewniające widoczność sieci.
3.1 Wyeliminuj nadsubskrypcję narzędzi
○Inteligentne filtrowanie L2–L7wysyła tylko odpowiedni ruch do każdego narzędzia
○Dynamiczne równoważenie obciążeniarozdziela sesje pomiędzy klastry narzędzi
○Podział pakietówzmniejsza przepustowość ładunku bez utraty inteligencji nagłówka
○Agregacja ruchu i kontrola replikacjizapobiegać zalaniu narzędzi
○Wyjście z portu(100G → 4×25G, 40G → 4×10G) dopasowuje natężenie ruchu do wydajności narzędzia
○Priorytetowe przekazywaniezapewnia, że krytyczny ruch dociera najpierw do narzędzi
3.2 Eliminacja martwych punktów w ruchu wschód-zachód
○Centralizuje gromadzenie danych z warstw górnej części regału (ToR), agregacji i rdzenia
○Obsługuje łącza miedziane, światłowodowe, mieszane 1G/10G/40G/100G, zapewniając pełne pokrycie
○Dekapsułkuje VXLAN/GRE/GTP/MPLS w celu ujawnienia wewnętrznych ładunków
○Zapewnia kompleksową widoczność ruchu dla przepływów bocznych między serwerami
○Umożliwia monitorowanie bezpieczeństwa i wydajności obciążeń wirtualnych i fizycznych
○Zależności aplikacji map ukryte w ruchu wschód-zachód
3.3 Eliminacja utraty pakietów podczas monitorowania
○Nieblokująca się struktura przełączająca 320 Gb/s eliminuje przeciążenia
○Przekierowywanie sprzętowe gwarantuje zerową utratę pakietów przy obciążeniu łącza
○Wbudowane buforowanie ruchu i pomiar mikrowybuchów
○Znakowanie czasu nanosekundowego zachowuje integralność sekwencji i czasu
○Redundancja portu wyjściowego zabezpieczająca przed awariami zapobiega stratom po stronie narzędzia
○Obsługa transmisji pojedynczego włókna zwiększa niezawodność zasięgu
○Bezstratna replikacja, agregacja i dystrybucja
Rozwiązując te problemy, ML‑NPB‑3440L zmieniaInfrastruktura monitorowania sieciz rozproszonego, stratnego rozwiązania powstałego na końcu w niezawodny, wydajny szkielet obserwacji.
4. Architektura sprzętowa i projekt interfejsu
Serwer ML‑NPB‑3440L wykorzystuje obudowę 1U o małej głębokości (445 mm × 505 mm × 44 mm) do zastosowań w centrach danych o wysokiej gęstości. Został zaprojektowany do ciągłej pracy 24/7 z redundantnym zasilaniem, odpornością na warunki atmosferyczne klasy przemysłowej oraz wydajnym chipsetem do zastosowań domowych.
4.1 Konfiguracja interfejsu (pełny projekt o mieszanej szybkości)
Urządzenie ML‑NPB‑3440L obsługuje prawdziwą elastyczność wielostawkową, umożliwiając ujednolicenie monitorowania starej i nowej infrastruktury:
○16× 10/100/1000M RJ45:Dostęp miedziany do łączy starszych, kampusowych i oddziałowych
○16× 1/10GE SFP+: Światłowód dla farm serwerów, klastrów wirtualizacji i łączy rdzeniowych o średniej prędkości
○1× 40GE QSFP:Szybka agregacja i łącze w górę
○1× 100GE QSFP28: Ultraszybkie przechwytywanie 100G (kompatybilne z 40G)
○1× 10/100/1000M Zarządzanie:Dedykowane zarządzanie poza pasmem
Dzięki takiemu połączeniu interfejsów ML‑NPB‑3440L może działać jako uniwersalnyBroker pakietów sieciowychDo:
○Legacy 1G miedź
○Wirtualizowane obszary serwerów 10G
○Warstwy agregacji 40G
○Łącza rdzeniowe i szkieletowe 100G
4.2 Wydajność i przepustowość przełączania
○Całkowita moc przetwarzania:320 Gbps w trybie pełnego dupleksu
○Architektura:Chip krajowy + procesor wielordzeniowy
○Metoda przekazywania: Przyspieszany sprzętowo, z szybkością łącza, bez blokowania
○Moc: 1+1 redundantny AC/DC (AC 110–240 V lub DC -48 V)
○Maksymalne zużycie energii: 200 W
○Średni czas między awariami (MTBF):Zoptymalizowany pod kątem działania centrów danych klasy operatorskiej
4.3 Funkcje niezawodnościowe
○1+1 redundantne zasilacze (RPS)
○Nadmiarowość portów:Podstawowe/zapasowe przełączanie awaryjne dla portów narzędzi
○Ochrona przed oscylacjami interfejsu
○Pomiar mikrowybuchów ruchu
○Temperatura pracy: 0°C – 50°C
○Wilgotność: 10–95% bez kondensacji
○Wzmocniona obudowa do środowisk o dużej gęstości szaf
Platforma sprzętowa zapewnia, że ML‑NPB‑3440L może służyć jako stały fundament dowolnegoInfrastruktura monitorowania sieci.
5. Głębokie zanurzenie: możliwości inteligentnego przetwarzania ruchu
Największą zaletą ML‑NPB‑3440L jest jego wszechstronny, szybki mechanizm przetwarzania ruchu. Wszystkie funkcje działają jednocześnie z pełną przepustowością łącza, bez spadku wydajności.
5.1 Podstawowe funkcje manipulacji ruchem
5.1.1 Replikacja ruchu
○Replikacja 1 do N: jedno wejście → wiele narzędzi
○Agregacja N-do-M: scalanie wielu danych wejściowych → wiele narzędzi
○Bezstratna kopia dla systemów IDS, NPM, APM, SIEM, informatyki śledczej i zgodności
5.1.2 Agregacja ruchu
○Łączenie łączy o niskiej prędkości z kanałami narzędzi o dużej prędkości
○Zmniejsz wymagania dotyczące liczby portów narzędziowych
○Uprość okablowanie i architekturę
5.1.3 Dystrybucja ruchu
○Dostawa oparta na zasadach z wykorzystaniem białej/czarnej listy/niestandardowych reguł
○Dystrybucja według protokołu, aplikacji, adresu IP, portu, sieci VLAN lub podpisu pakietu
○Upewnij się, że narzędzia odbierają tylko ruch, który są przeznaczone do analizy
5.1.4 Inteligentne filtrowanie (L2–L7)
ML‑NPB‑3440L obsługuje filtrowanie ultraziarniste w celu eliminacji szumów i zmniejszenia obciążenia narzędzia:
○Typ sieci Ethernet, VLAN, TTL
○Krotka IP 7, fragmentacja, flagi TCP
○Charakterystyka pakietów i wzorce ładunków
○Pierwsze 128-bajtowe dopasowanie klucza niestandardowego przesunięcia
○Identyfikacja warstwy aplikacji (L7)
Filtrowanie jest podstawowym mechanizmem eliminacjiNadsubskrypcja narzędzia.
5.1.5 Równoważenie obciążenia
○Równoważenie obciążenia oparte na haszu (charakterystyki L2–L7)
○Dystrybucja uwzględniająca sesję i wagę
○Zapewnia integralność sesji w obrębie klastrów narzędzi
○Dynamicznie dostosowuje się do stanu łącza
○Zapobiega przeciążeniu pojedynczego narzędzia
5.1.6 Tagowanie/usuwanie tagów/zastępowanie VLAN
○Dodawanie, usuwanie lub przepisywanie tagów VLAN
○Mapowanie wielu źródeł na logiczne domeny monitorowania
○Uprość analizę składniową i korelację narzędzi
5.1.7 Podział pakietów
○Podziel pakiety na 64–1518 bajtów
○Zachowaj nagłówki L2–L4, jednocześnie skracając ładunki
○Znacznie zmniejsz zużycie przepustowości narzędzia
○Krytyczne dla środowisk o dużej objętości
5.1.8 Priorytet przekazywania pakietów
○Priorytetyzacja ruchu według ważności biznesowej
○Chroń monitorowanie krytycznych aplikacji
○Zapobiegaj lukom w analizie podczas przeciążenia
5.1.9 Nadmiarowość portu wyjściowego
○Automatyczne przełączanie awaryjne między portami narzędzi podstawowymi i pomocniczymi
○Zapobiegaj utracie pakietów po stronie narzędzia podczas konserwacji lub awarii
○Zapewnij ciągłą zgodność i przejrzystość zabezpieczeń
5.2 Przetwarzanie protokołu tunelowania (krytyczne dla widoczności wschód-zachód)
Nowoczesne centra danych wykorzystują tunele nakładkowe do wirtualizacji i skalowania sieci, ale tunele tworząMartwe pola w ruchu wschód-zachódML‑NPB‑3440L udostępnia ruch wewnętrzny z pełną dekapsułacją i inteligencją:
5.2.1 Obsługiwane protokoły tunelowe
○Sieć VXLAN
○GRE
○ERSPAN
○MPLS
○GTP
○IPinIP
5.2.2 Funkcje tunelu
○Identyfikacja protokołu tunelowego:Automatyczne wykrywanie typu tunelu
○Dopasowanie warstwy wewnętrznej/zewnętrznej: Filtruj na podstawie nagłówka wewnętrznego lub zewnętrznego
○Usuwanie nagłówka tunelu: Usuń nagłówki VXLAN/GRE/MPLS/GTP
○Zakończenie tunelu: Akceptuj ruch kapsułkowany bezpośrednio z sieci
○Wyjście kapsułkowania tunelu:Ponowne kapsułkowanie do ERSPAN dla narzędzi zdalnych
Poprzez przetwarzanie tuneli wBroker pakietów sieciowychwarstwa ML‑NPB‑3440L sprawia, że szyfrowany i wirtualizowany ruch Wschód-Zachód jest w pełni widoczny dla standardowych narzędzi.
5.3 Znakowanie czasu i precyzyjna analiza kryminalistyczna
○Znakowanie czasu z dokładnością do nanosekundy
○Synchronizacja z serwerami NTP
○Znaczniki czasu wstawiane do pakietów
○Krytyczne dla analizy błędów, śledzenia ataków i pomiaru wydajności
○Rozwiązuje błędy czasowe spowodowane przezUtrata pakietów podczas monitorowania
5.4 Przechwytywanie pakietów w czasie rzeczywistym
○Przechwytywanie na żywo na poziomie portu i zasad
○Filtrowanie pięciokrotne
○Natychmiastowe rozwiązywanie problemów
○Nagranie o jakości kryminalistycznej
5.5 Transmisja pojedynczego włókna
○Obsługa transmisji/odbioru pojedynczego włókna 10G/40G/100G
○Zmniejsz koszty wdrażania światłowodów
○Rozszerzenie monitorowania na obszary z ograniczoną infrastrukturą światłowodową
5.6 Rozdzielenie portów
○100G QSFP28 → 4×25GE
○40G QSFP → 4×10GE
○Dopasuj łącza o dużej prędkości do możliwości narzędzi o mniejszej prędkości
○Wyeliminuj wąskie gardła narzędzi
5.7 Pełna widoczność i wizualizacja ruchu
ML‑NPB‑3440L zapewnia kompleksoweRozwiązanie zapewniające widoczność siecipulpity nawigacyjne:
○Skład ruchu
○Przepustowość w czasie rzeczywistym
○Dystrybucja pakietów
○Stan przetwarzania
○Trendy ruchu w czasie
○Wizualne mapowanie przepływu
Dzięki temu niewidoczny ruch zamienia się w praktyczne informacje.
6. Zarządzanie i orkiestracja
ML‑NPB‑3440L obsługuje zarządzanie klasy korporacyjnej, zapewniając stabilną i bezpieczną pracę:
○Interfejs graficzny sieci Web (HTTP/HTTPS)
○CLI przez konsolę (RS232, 115200, 8, N, 1)
○TELNET / SSH
○SNMP v1/v2c
○SYSLOG
○Uwierzytelnianie RADIUS / TACACS+
○Bezpieczeństwo nazwy użytkownika i hasła
○Integracja z platformą kontroli widoczności Mylinking Matrix‑SDN
Cała konfiguracja jest intuicyjna, powtarzalna i przeznaczona do zastosowań na dużą skalęInfrastruktura monitorowania sieci.
7. Typowe architektury wdrożeniowe
Urządzenie ML‑NPB‑3440L obsługuje niemal każdy przypadek użycia w celu monitorowania przedsiębiorstw i centrów danych.
7.1 Centralna agregacja i replikacja
○Zbieraj z TAP-ów/SPAN-ów w wielu przełącznikach
○Agregacja do łączy uplink 40G/100G
○Replikacja do systemów IDS, NPM, APM, SIEM, systemów dochodzeniowo-śledczych
○Eliminuje chaos związany z okablowaniem i nadmiar narzędzi
7.2 Ujednolicone planowanie ruchu
○Wejście wieloprzepustowe (1G/10G/40G/100G)
○Filtr, wycinek, równoważenie obciążenia
○Rozpowszechnij na odpowiednie narzędzia
○Utwórz pojedynczy szkielet obserwowalności
7.3 Widoczność w ruchu wschód-zachód
○Wdrażanie w ToR/agregacji/rdzeniu
○Przechwytywanie ruchu bocznego między serwerami
○Dekapsulacja VXLAN/GRE
○Filtruj i przekazuj do narzędzi bezpieczeństwa
○Wyeliminuj martwe pola
7.4 Podział pakietów i optymalizacja narzędzi
○Podział ruchu o dużym natężeniu
○Zmniejsz obciążenie narzędzi o 40–70%
○Zachowaj integralność kryminalistyczną
○Wydłuż żywotność i wydajność narzędzi
7.5 Monitorowanie sieci o dużej prędkości 40G/100G
○Pełna przechwytywanie 100G z szybkością łącza
○Równoważenie obciążenia w klastrach narzędzi 10G/25G
○Gwarancja nrUtrata pakietów podczas monitorowania
○Idealny do widoczności rdzenia i kręgosłupa
8. Podsumowanie specyfikacji technicznych
| Przedmiot | Specyfikacja |
| Całkowita pojemność | 320 Gb/s w trybie pełnego dupleksu |
| Porty RJ45 | 16× 10/100/1000M |
| Porty SFP+ | 16× 1/10GE |
| QSFP | 1×40GE |
| QSFP28 | 1× 100GE (kompatybilny z 40GE) |
| Kierownictwo | 1× 10/100/1000M |
| Zastosowanie | DOTKNIJ + ROZPIĘCIE/Lustro |
| Kluczowe funkcje | Replikacja, agregacja, dystrybucja, filtrowanie, równoważenie obciążenia, segmentowanie, znakowanie czasu, kończenie/rozdzielanie tunelu, sieć VLAN, priorytet, redundancja |
| Wsparcie tunelu | VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP |
| Moc | 1+1 RPS AC/DC opcjonalnie |
| Wymiary | 1U, 445 mm × 505 mm × 44 mm |
| Temperatura | 0–50°C |
9. Wnioski: Podstawy nowoczesnej widoczności sieci
TenBroker pakietów sieciowych Mylinking ML‑NPB‑3440Lna nowo definiuje to, co jest możliwe wInfrastruktura monitorowania sieci. RozwiązującNadsubskrypcja narzędzia, Martwe pola w ruchu wschód-zachód, IUtrata pakietów podczas monitorowania, przekształca rozproszony, stratny, niekompletny monitoring w niezawodną, wydajną i w pełni widoczną infrastrukturę.
Dzięki przepustowości 320 Gb/s, interfejsom 1G/10G/40G/100G o mieszanej przepustowości, głębokiej inteligencji L2–L7 i pełnemu przetwarzaniu tunelowemu ML‑NPB‑3440L to idealne rozwiązanieRozwiązanie zapewniające widoczność sieciDo:
○Centra danych przedsiębiorstw
○Sieci klasy operatorskiej
○Usługi finansowe
○Opieka zdrowotna
○Rząd
○Edukacja
○Platformy e-commerce i chmurowe
Jeśli jesteś gotowy wyeliminować martwe punkty, zatrzymać utratę pakietów, wyeliminować nadmierną subskrypcję narzędzi i zbudować naprawdę odporną architekturę obserwacji,Broker pakietów sieciowych Mylinking ML‑NPB‑3440Ljest Twoją podstawową platformą.
Czas publikacji: 26-05-2026


